
-
F/X 4.2.1 Changelog
Ich habe eine neue Version der Webseite hochgeladen. Sie enthält die folgenden Verbesserungen:
- Auf der Startseite werden nun mehr Einträge angezeigt.
- Das Layout des Beschreibungstextes für Links wurde korrigiert.
-
Maldon-Salz kommt zum Teil aus dem deutschen Bergbau
Es gibt weniger was mich mehr amüsiert als Hipster-Salz zum Kochen. Das ist eine der dümmsten Erfindungen überhaupt. Salz ist NaCl. Das gibt in verschiedenen Formen, die sich dadurch unterscheiden, wie groß die Salzkristalle sind, aber es ist alles NaCl. Meersalz, Steinsalz, rosa Salz, schwarzes Salz, Salz aus dem Himalaya … alles NaCl. Den Unterschied machen allein die Verunreinigungen. Ich habe nie verstanden, warum man irgendein Salz kaufen sollte, das nicht das billigste, reinste Speisesalz ist. Man löst es sowieso auf, warum sollte also die Größe der Kristalle eine Rolle spielen? Und ich verstehe nicht, wie Verunreinigungen aus dem Himalaya oder aus irgendeinem Ozean oder irgendwelche anderen winzigen Spurenelemente, welche die Farbe der Kristalle verändern, irgendwelche geschmacklichen oder gesundheitlichen Vorteile haben sollen. Das ist reiner Bullshit.
Weshalb mich dieser Artikel, der gestern im britischen Observer erschienen ist, auch so zum Lachen gebracht hat. Wie sich herausstellt, mischt „Maldon Sea Salt“ — eine der beliebtesten und teuersten Marken für „handwerklich hergestelltes Salz“ — Steinsalz, das in Deutschland vom Industriekonzern K+S abgebaut wird, unter sein kostbares Meersalz. Die bezeichnen das als „Filtrierungsprozess“, aber das ist genauso dumm wie die eigentliche Idee, überhaupt „handwerklich hergestelltes Salz“ zu verkaufen. Die mischen einfach beide Salz-Arten zusammen, weil der Prozess Meersalz herzustellen aufwändiger ist und man am Ende eh nur NaCl und NaCl zusammenkippt, damit NaCl rauskommt. Wie dieser Mist zu „einer der beliebtesten handwerklichen Marken Großbritanniens“ werden konnte, ist mir ein Rätsel.
In England ist Maldon-Salz ca. zwölf Mal so teuer wie normales Tafelsalz, in Deutschland ist es noch schlimmer. Maldon Sea Salt Flakes kosten in Deutschland €27,92 / kg. Normales Tafelsalz kostet im Supermarkt €0,30 / kg. Maldon-Salz ist also fast hundert Mal so teuer.
Maldon hat auf Anfrage des Observer erklärt, „dass seine Etikettierung und sein Werbematerial, in denen das Produkt als »100 % Meersalzflocken« beschrieben wird, korrekt sind. Das Unternehmen vertritt die Ansicht, dass Steinsalz einst in prähistorischen Meeren vorkam und sich nicht von Meersalz unterscheidet. Es handelt sich schlichtweg um uraltes Meersalz.“ Mit anderen Worten: NaCl ist NaCl. Warum verkaufen die ihr NaCl aus Essex dann für den dreißigfachen Preis, wenn es anscheindend mit billigem deutschen Industriesalz aufgestockt wird? Ach ja … weil sie es können. 🤨
-
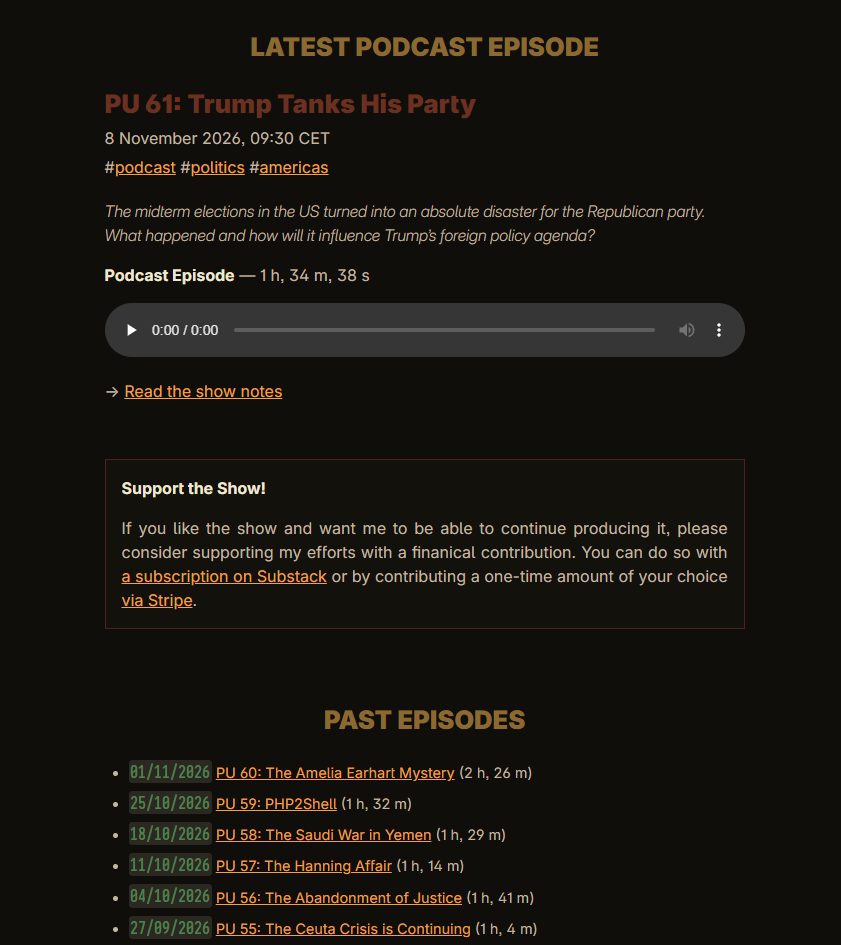
Webseite 4.2: Aktualisierte Podcast-Funktionen
Ich habe einige Anpassungen vorgenommen, damit meine Blog-Software jetzt den Podcast-Feed für meinen Podcast PUNCHING UPWARDS selbst erstellen kann. Die Audiodateien werden weiterhin bei Substack gehostet, aber ich bin jetzt bei der Erstellung des Feeds und für die Show Notes nicht mehr auf Substack angewiesen. Dadurch konnte ich den Podcast-Feed modernisieren und an die Standards von Podcasting 2.0 anpassen. Dazu gehört ein
<podcast:value>-Tag, das auf eine neue Seite bei Stripe verweist, über die Hörer die Sendung finanziell mit einem einmaligen Geldbetrag unterstützen können, was über eine Vielzahl von Zahlungsdiensten abgewickelt werden kann. Dieser Link sollte direkt aus den meisten modernen Podcast-Apps heraus funktionieren.Ich habe diese Gelegenheit auch genutzt, um die Seite mit der Episodenübersicht zu verbessern und sie optisch ansprechender und übersichtlicher zu gestalten:
-
Einseitige Berichterstattung an der Wahrheit vorbei
Schlagzeile bei der Deutschen Welle: US Republicans derail push to impeach Defense Secretary Pete Hegseth (US-Republikaner vereiteln Bestrebungen, Verteidigungsminister Pete Hegseth anzuklagen). Im Artikel steht:
US House Republicans voted on Tuesday to effectively block an impeachment bid against US Defense Secretary Pete Hegseth, handing a victory to President Donald Trump as his administration reels from last week's midterm defeat […] Massie is one of the few prominent Republicans who is also an outspoken Trump critic. The Kentucky congressman accuses the US defense secretary of waging the war illegally and without congressional approval […] The US House of Representatives has now voted 211 to 204 to refer the initiative to the Republican-led House Judiciary Committee for further consideration.
Übersetzt:
Die Republikaner im US-Repräsentantenhaus stimmten am Dienstag dafür, ein Amtsenthebungsverfahren gegen US-Verteidigungsminister Pete Hegseth faktisch zu blockieren, und bescherten Präsident Donald Trump damit einen Sieg, während seine Regierung noch unter der Niederlage bei den Zwischenwahlen der vergangenen Woche leidet […] Massie ist einer der wenigen prominenten Republikaner, die sich zudem als ausgesprochene Trump-Kritiker profilieren. Der Kongressabgeordnete aus Kentucky wirft dem US-Verteidigungsminister vor, den Krieg illegal und ohne Zustimmung des Kongresses zu führen […] Das US-Repräsentantenhaus hat nun mit 211 zu 204 Stimmen beschlossen, den Antrag zur weiteren Prüfung an den von den Republikanern geführten Justizausschuss des Repräsentantenhauses zu verweisen.
Das ist wirklich schlechte Berichterstattung. Entweder wurde da aus Faulheit überhaupt nicht recherchiert oder, meiner Meinung nach wahrscheinlicher, absichtlich an der Warheit vorbei geschrieben.
Wie es wirklich war, erklärt zum Beispiel Slate: Thomas Massie hat als einziger Republikaner für das Impeachment gestimmt, alle anderen dagegen. Aber bei den Demokraten haben 11 Abgeordnete nicht abgestimmt. Das Impeachment wurde mit 211 zu 204 Stimmen abgelehnt. Rechne mal nach. Das bedeutet, die Demokraten sind Schuld, dass Hegseth immer noch Kriegsminister ist. Das ist kein Zufall. Die permanente Bürokratie in Washington (oder der deep state, wie die Amis das nennen) war und ist für diesen Krieg. Und das schließt die Demokratische Partei mit ein. Offensichtlich.
-
RSS-Feed Repariert
Bei der Planung eines zukünftigen Updates dieser Webseite ist mir aufgefallen, dass der RSS-Feed des Blogs nicht richtig funktionierte. Beim Versuch, das Problem zu beheben, bin ich auf eine Reihe von unterschiedlichen Fehlern gestoßen. Nachdem ich diese, verteilt über zwei neue Versionen meiner Blog-Software, gefixt habe, müsste der Code zur Feed-Erzeugung nun eigentlich ordnungsgemäß funktionieren.
Falls ihr weitere Fehler entdeckt, schreibt mir bitte eine E-Mail (siehe Footer der Seite).
-
Blog-Tags neu organisiert
Wie ihr vielleicht bemerkt habt, stelle ich nach wie vor ältere Inhalte auf das Blog, die bei der Umstellung auf Version 4 der Seite untergegangen sind. Dieser Prozess ist noch im Gange und wird auch noch eine Weile beanspruchen. In der Zwischenzeit habe ich die Anzahl der Tags, die ich für Beiträge verwende, drastisch reduziert, um die Navigation auf dem Blog zu vereinfachen. Ich hoffe, das funktioniert gut. Falls ihr Anmerkungen dazu habt, nutzt bitte die E-Mail-Adresse, die im Footer der Seite angegeben ist.
-
→ Veraltete Firmware: Rewe und Edeka – Deutscher Supermarkt meldet 50-Grad-Attacke auf Kühlschränke, Welt
SCHLIESST EURE KÜHLSCHRÄNKE NICHT ANS INTERNET AN!!! Man muss wirklich kein Genie sein, um das zu erkennen. Jesus, Maria!
-
Was zu den Midterms wichtig ist
Ach, die Tagesschau … Was zu den Midterms wichtig ist? Nichts. Rein gar nichts. Die Kriege gehen weiter, die anti-EU-Außenpolitik auch. Und was soll uns sonst betreffen? Wie die Amis ihr eigenes Land regieren, kann euch doch egal sein. Ihr würdet doch eh nie da leben wollen, so abfällig, wie ihr immer über das Land und seine Bewohner schreibt. Also … who gives a fuck about the midterms?
-
→ Sicherheitsspezialist verlässt resigniert PHP-Security-Team, heise online
Relevanter blast from the past: 2006 verlässt PHP-Sicherheitsspezialist Stefan Esser frustriert das PHP-Security-Team, weil er es für unmöglich hält, PHP von innen heraus sicher zu machen. Sobald man Kritik übe, werde man geschasst. Das ist genau die Art von Projektkultur, die krassen Sicherheitslücken führt, die jahrzehntelang unentdeckt im Projekt rumdümpeln. Im Jahr 2004 hatte Esser eins der grundlegenden Probleme hinter den Sicherheitslücken aus PHP2Shell an das PHP-Projekt gemeldet.
-
Joy Club geht wegen kritischem PHP-Update offline
Joy Club, die größte deutsche Community für Gelegenheitssex hat wegen eines kritischen PHP-Updates kurzerhand die eigene Seite komplett offline genommen.
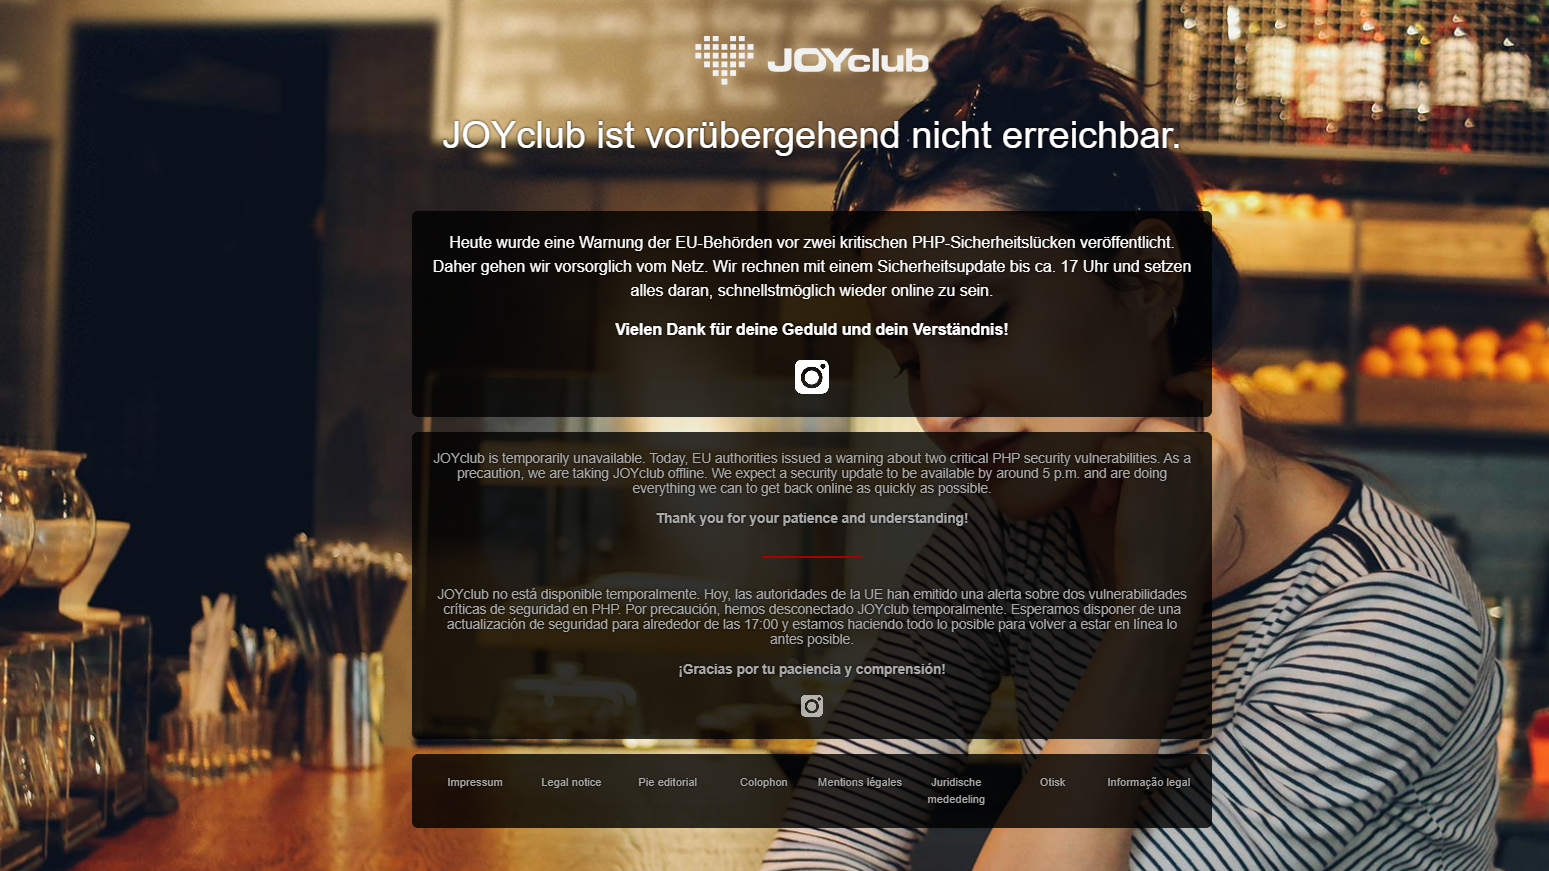
Das PHP-Notfall-Update soll zwei kritische Sicherheitslücken (CVE-2026-109618 und CVE-2026-109619) beheben. Über die Lücken soll sich beliebiger Schadcode aus dem Netz ausführen lassen — also das Worse-Case-Szenario für einen Server-Admin.
Heise will die Details zu den Schwachstellen um 16:00 Uhr veröffentlichen, wenn auch der Patch verfügbar ist.
Update // 16:01 CEST:
heise online hat mittlerweile Details zu dem Sicherheitsproblem veröffentlicht, das auch unter dem Namen „PHP2Shell“ bekannt ist:
Die erste der beiden Schwachstellen mit dem gemeinsamen Namen php2shell ist CVE-2026-109618 (CVSS 9.2, kritisch). Sie lauert in der Speicherverwaltung der Skriptsprache. Sie ist ausnutzbar, wenn einige Vorbedingungen erfüllt sind und das in der PHP-Konfigurationsdatei eingestellte Speicherlimit (Direktive: memory_limit) anschlägt. Dann erzeugt die Sprache einen Ausführungsfehler – und sollte eigentlich alle Überbleibsel des fehlerhaft ausgeführten Skripts im Speicher wegräumen.
Ist jenes jedoch über ein vom Angreifer passend zurechtgebasteltes Upload-Formular oder eines mit besonders geschickt verschachtelten Arrays gestolpert, kommt PHP beim Aufräumen dieser Überreste aus dem Tritt. Das Resultat: Angreifer können Speicher auslesen, freigeben und eigenen Schadcode im Nutzerkontext des Webservers ausführen.
Ein zweiter Fehler fand sich im Error-Handling, also der Verarbeitung von Skriptfehlern. Um CVE-2026-109619 (CVSS 9.2, kritisch) erfolgreich auszunutzen, benötigt ein Angreifer neben ähnlichen Vorbedingungen wie bei CVE-2026-109618 mindestens zwei HTTP-Anfragen. Die erste erzeugt einen instabilen Zustand in PHPs Fehlerverwaltung, die zweite nutzt diesen aus. Dabei sind jedoch nicht alle „fatal errors“, also Fehler, die zum Skriptabbruch führen, ausnutzbar.
Die Sicherheitslücken haben mittlerweile auch einen eigenen Wikipedia-Eintrag.
-
→ Ministerium unterläuft Panne beim Gesetz zur Tabaksteuer, Tagesschau
Es kommt wegen der fortschreitenden Verdummung der deutschen Gesellschaft ja eigentlich gar nicht mehr vor, dass man irgend eine geschäftliche Interaktion mit einem Unternehmen hat, die ohne Probleme abläuft. Jedenfalls, wenn diese nicht komplett automatisiert abläuft. Irgendwo mach immer jemand einen blöden Fehler und man muss garantiert mindestens einmal per E-Mail oder Telefon nachfragen, bevor etwas funktioniert. Dieser Zustand hat lange die Regierung erreicht. Heute: Ups! Gesetz aus Versehen Monate zu früh in Kraft getreten. Unternehmen sollen Steuern zahlen, obwohl das Finanzamt diese noch gar nicht verbuchen kann. Da haben wohl wieder ein paar Beamte ihr Hirn durch KI ersetzt.
-
→ Die Zeit verurteilt angedrohte Durchsuchung der Redaktion, Die Zeit
Holy shit! Die Staatsanwaltschaft Hamburg und das LKA sind bei der Zeit aufgeschlagen und haben eine Durchsuchung der Redaktion angedroht. Daraufhin hat Die Zeit gezwungenermaßen Aufnahmen herausgegeben, die bei der Produktion eines Podcasts zum Fall Christina Block gemacht wurden. Das LG Hamburg, das diesen Prozess gerade verhandelt, will die Aufzeichnung angeblich haben, um die Glaubwürdigkeit von Zeugen zu überprüfen. Und damit wollen die einen solch massiven Eingriff in die Pressefreiheit rechtfertigen? Wer auch immer das abgesegnet hat, muss echt noch mal über die Verhältnismäßigkeit dieser Maßnahme nachdenken.
-
→ Staatsanwaltschaft Hamburg: 17 000 Schreiben blieben liegen, Süddeutsche Zeitung
Kannste dir nicht ausdenken: Software-Update für das IT-System MESTA („Mehrländer-Staatsanwaltschafts-Automation“) legt das Versenden von offiziellen Schreiben komplett lahm, 17.000 Briefe werden nicht versandt und die Deppen merken das erst nach knapp zwei Monaten. Aber macht ja nix, ist ja nur die Behörde, die Leute in den Knast bringt. Wenn da mal ein Fehler passiert, was soll’s! Man will jetzt prüfen, wie in Zukunft „ähnliche Fehler nach Software-Updates bemerkt werden können“. Na da bin ich aber mal gespannt! Alter … Wieviel Inkompetenz und behördliche Trägheit muss vorliegen, damit so etwas passieren kann? Ja, wir brauchen deifinitiv mehr Digitalisierung in Deutschland! Das wird alle Probleme lösen! Die Ineffizienz liegt ganz sicher bei den Werkzeugen, mit denen wir unsere Arbeit machen und nicht bei der Person zwischen Stuhl und Keyboard. Ganz sicher!
-
→ Tino Chrupalla rechnet mit Kanzler Merz ab, AfD-Fraktion im Bundestag (YouTube)
So ziemlich alles, was Chrupalla in dieser Rede sagt, stimmt. Das ist auch alles nicht wirklich kontrovers, jedenfalls nicht für die Mehrzahl der Bürger außerhalb der politischen und sozialen Eliten, die in Berliner und Hamburger Altbauten wohnen. Ich würde das alles so unterschreiben. Einzige Ausnahme ist vielleicht die Sache mit den Berufsschulen. Ich war schon länger nicht mehr in einer Berufsschule, aber was ich von anderen Lehrern so höre, und hier im Ruhrgebiet im Alltag auf der Straße beobachte, würde mich dazu verleiten zu glauben, dass diese Darstellung näher an der Wahrheit ist, als viele wahrhaben wollen. Diese Probleme zu verleugnen und die politischen Gegner als Nazis zu beschimpfen ist keine Strategie, die Wahlen gewinnt. Spätestens von Trump müssten wir das gelernt haben. Ein Kanzler Merz, der aufsteht und geht, sich Kritik an seiner desaströsen Politik nicht einmal anhört, ist das perfekte Symbol für diese Sackgassen-Politik. Er kehrt der Demokratie den Rücken zu. Der Wähler wird das quittieren.
-
→ Drogengewalt im Grenzdorf Overasselt: 32 Verdächtige nach tödlichem Angriff bei Nimwegen vor Haftrichter, Rheinische Post
Holland ist so ein friedfertiges, tolles Land voller Fahrradfahrer. In Holland ist alles besser. Wir sollten uns ein Beispiel an Holland nehmen.
-
→ Die Legende vom Klimakrisen-Niedrigwasser, Welt
Journalisten, Aktivisten und Politiker, die Wetter nicht von Klima auseinanderhalten können und den Unterschied zwischen Pegel und Wassermenge nicht kennen, wollen Entscheidungen treffen. Wissenschaftlich gesehen sind sowohl die Berichte als auch die Forderungen eine Vollkatastrophe. Deutschland ist wirklich peinlich.
-
Neue Linkblog-Funktionen
Ich habe meiner Website eine neue Funktion hinzugefügt, um das Posten von Links zu vereinfachen. Nun ja, eigentlich handelt es sich dabei nicht wirklich um eine neue Funktion — etwas ähnliches gab es bereits bei früheren Versionen dieser Seite — aber da ich meine Blog-Software jetzt umfassender an meine Vorstellungen anpassen kann, konnte ich sowohl die Markdown-Inhalte im Backend als auch das Erscheinungsbild im Frontend deutlich optimieren. Das wird es mir in Zukunft hoffentlich erleichtern, schneller Links wie diesen hier zu veröffentlichen.
Ich habe die Versionsnummer der Software, die diese Website zusammenbaut — ich nenne diese Software „F/X“ — auf Version 4.1 aktualisiert, um diese Änderung abzubilden.
-
→ Anthropic sagt, sein Wasserzeichen funktioniere. Vielleicht. Manchmal, heise online
Breaking News: Texte lassen sich nicht wirklich mit Wasserzeichen versehen. No shit, Sherlock…
-
Mercedes-Benz EQS Erlkönig
Ich habe gerade diesen Mercedes-Benz EQS in meiner Nachbarschaft gesehen. Keine Ahnung, wie neu dieses Design ist, aber das scheint ein Erlkönig zu sein.

-
Wie die KI-pokalypse aussehen könnte
Ich bin in Diskussionen zu KI immer ziemlich kritisch und werden dann oft gefragt wieso. Meine Antwort, seit einiger Zeit, ist dann meistens, dass das größte Problem mit KI die Tatsache ist, dass die Menschheit zusehends verblödet. Ich werde dann oft als viel zu pessimistisch dargestellt und mir wird gesagt, dass sich die Zeiten nun mal ändern und wir uns nur anpassen müssen. Ich sehe das aber anders. Ich stelle fest, dass meine Interaktionen mit Firmen, und zum Teil auch schon mit Ämtern, immer öfter in unlösbaren Problemen münden, die allein deswegen unlösbar sind, weil die Gegenseite komplett inkompetent agiert. Die Menschen, die da arbeiten, können zum Teil die einfachsten Aufgaben nicht mehr bewerkstelligen und selbst rudimentäre Organisation stellt ein unüberwindbares Hindernis dar.
Was aber noch viel schlimmer ist, sind die Tatsachen, die mir Bekannte berichten, die an Universitäten arbeiten und lehren. Studenten schreiben nicht nur Bewerbungen und Kursaufgaben mit KI, sie schicken nun auch schon per LLM geschriebene Krankmeldungen an ihre Chefs und entfernen nicht mal die Einleitung von ChatGPT, die jedem sofort sagt, wo der Text generiert wurde. Und dann kommen Berichte wie der von Andreas Bulling, Professor für Mensch-Computer-Interaktion und Kognitive Systeme an der Uni Stuttgart:
Bei uns an der Uni sind vorlesungsbegleitende Übungen, Fachpraktika und Seminare effektiv tot. Ob Programmieraufgaben, Übungsblätter oder Textarbeit — der Anteil an KI-generierten Abgaben liegt (geschätzt, denn genau sagen kann man das nie) zwischen 90% und 100%. Studis lassen ganze Bachelor- und Master-Arbeiten von KI erstellen. Code und Ausarbeitung sowieso, aber auch inklusive der ebenfalls notwendigen Vortragsfolien. Wir hatten den ersten Studi, der im persönlichen Betreuungsgespräch (keine Prüfung!) nicht mal mehr selbst geantwortet hat. Der hatte währenddessen ChatGPT offen und hat unsere Fragen einfach weitergereicht und uns die Antworten vorgelesen. Ohne Scham. Stellt man diesen Studis nur eine Nachfrage, z.B. zu ihrem Code — keine Antwort/Ahnung.
Wir bilden insofern gerade eine Generation von Studis aus (bzw. die sich selbst), die keine Kompetenz hat und nichts genuin kann, d.h. keine auf Wissen und Verständnis basierte Expertise, außer eine KI zu bedienen. Die ersten dieser Studis gehen jetzt in den Arbeitsmarkt. Der oben genannte mit ChatGPT ist anscheinend bei der Deutschen Bank untergekommen. Die Leute arbeiten dort vermutlich genau so weiter, werden irgendwann auch Chef:in. Erwarten von ihren Mitarbeitenden dann auch nichts anderes. Das ist eine Katastrophe.
Nur für eine Gruppe von Leuten nicht. Nämlich die, die jetzt diesem Trend entgegengehen und es schaffen, sich wirklich selbst Dinge zu erarbeiten, zu verstehen und zu durchdenken, und auf dieser Basis auch Neues zu erschaffen. Meine Erwartung/Vorhersage: Diese Leute werden in nicht allzu ferner Zukunft hart umworben werden, sich jeden Job aussuchen können und sehr gut bezahlt werden. Alle anderen, befürchte ich, werden mit ihren selbstgewählten Inkompetenz in der Bedeutungslosigkeit verschwinden, wenn KI keine „ausgeklügelten“ Prompts mehr braucht.
Ich bin zwar kein Professor, aber ich stimme dieser Einschätzung weitestgehend zu. Wenn diese Blase platzt, wird ein ganz böses Erwachen auf uns zukommen. Je länger das jetzt so weitergeht, desto schlimmer wird uns diese KI-pokalypse treffen. Die Generation die jetzt wegen dieser „Errungenschaft der Technik“ wichtiges Können nicht erwirbt, weil sie es für unwichtig hält, tut mir wirklich leid.
-
Fefe kommt wohl nicht zurück
Das wohl bekannteste IT-Nerd-Blog des Landes ist nun seit mehr als einem Jahr offline und viele Fans von Felix „Fefe“ von Leitner haben mittlerweile die Hoffnung aufgegeben, dass er jemals wieder zurückkehrt. Fefes Blog wird seit dem 15.05.2025 nicht mehr aktualisiert — davor konnten Fans eigentlich fast stündlich mit neuen Meldungen rechnen. Am 26.05 lief dann das TLS-Zertifikat der Webseite aus. Seitdem ist sie nur noch unverschlüsselt erreichbar — für jemanden wie Fefe bis dato ein undenkbarer Zustand. Am 6.12.2025 veröffentlichte Fefe, immer noch ohne gültiges TLS-Zertifikat, dann plötzlich eine kurze Meldung. Im Januar 2026 erfuhren wir schließlich, dass er einen Schlaganfall hatte.
Nun ist Fefes Webseite, inklusive Blog, allerdings gar nicht mehr erreichbar — auch nicht unverschlüsselt. Anfragen an den Server werden nicht mehr korrekt beantwortet. Alle Deeplinks sind tot.
In diversen Diskussionsforen häufen sich nun die Stimmen, die nicht mehr damit rechnen, dass Fefes Blog jemals wieder aktualisiert wird — wenn die Seite überhaupt wieder online kommt. Die größte Community, die versucht, einen Ersatz im Sinne von Fefe bereitzustellen, ist derzeit wohl /r/fefe_blog_interim auf Reddit.
-
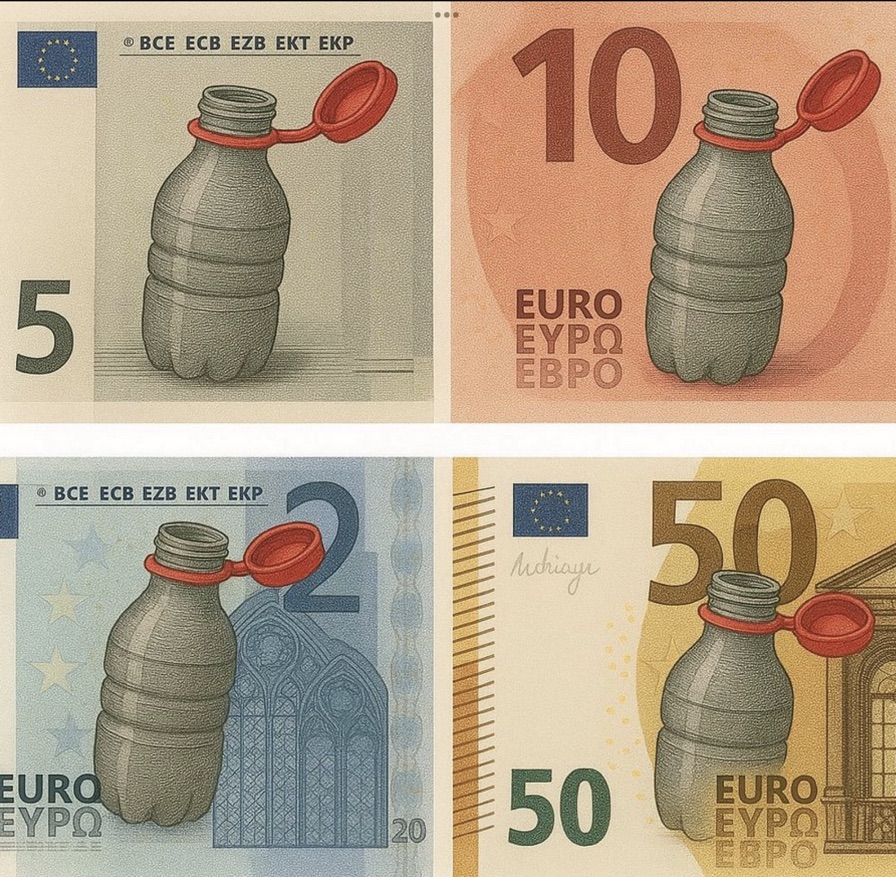
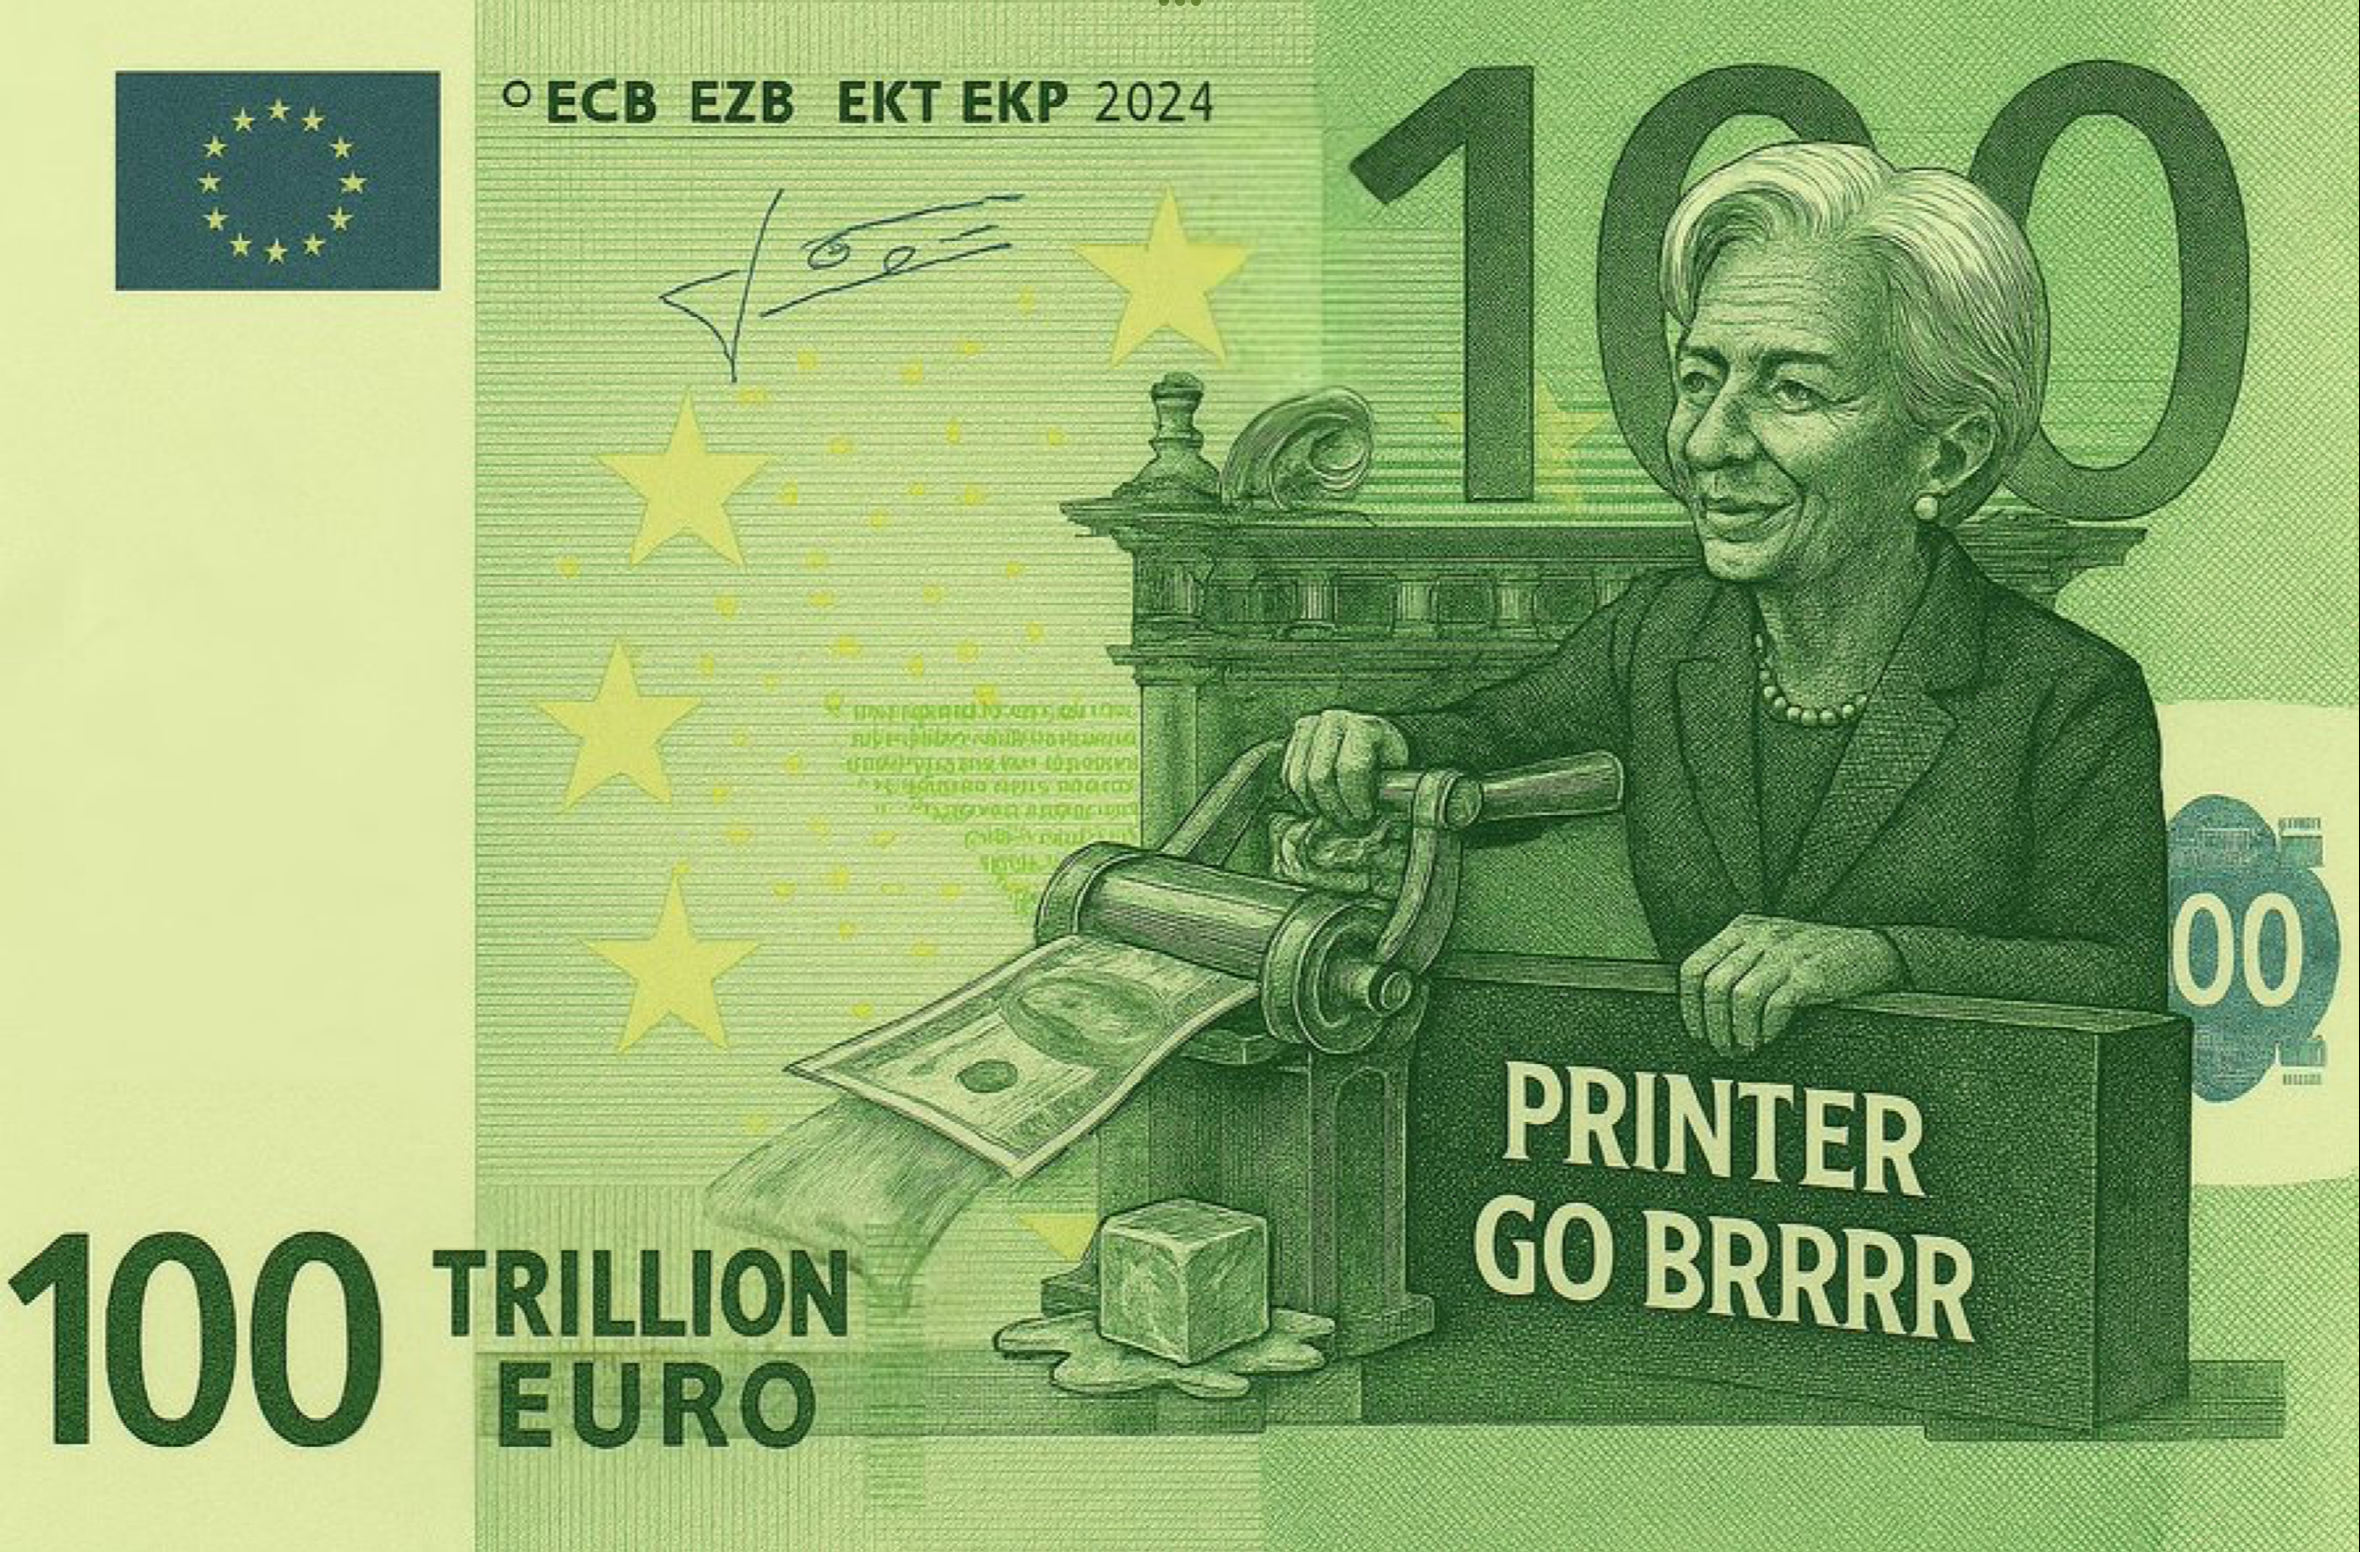
Martin Sonneborns Euro-Noten-Designs
Die EU schlägt Designs für die neuen Euro-Banknoten vor. Martin Sonneborn hätte da allerdings einen Gegenvorschlag … 🤣🤣🤣
-
Finde den Fehler
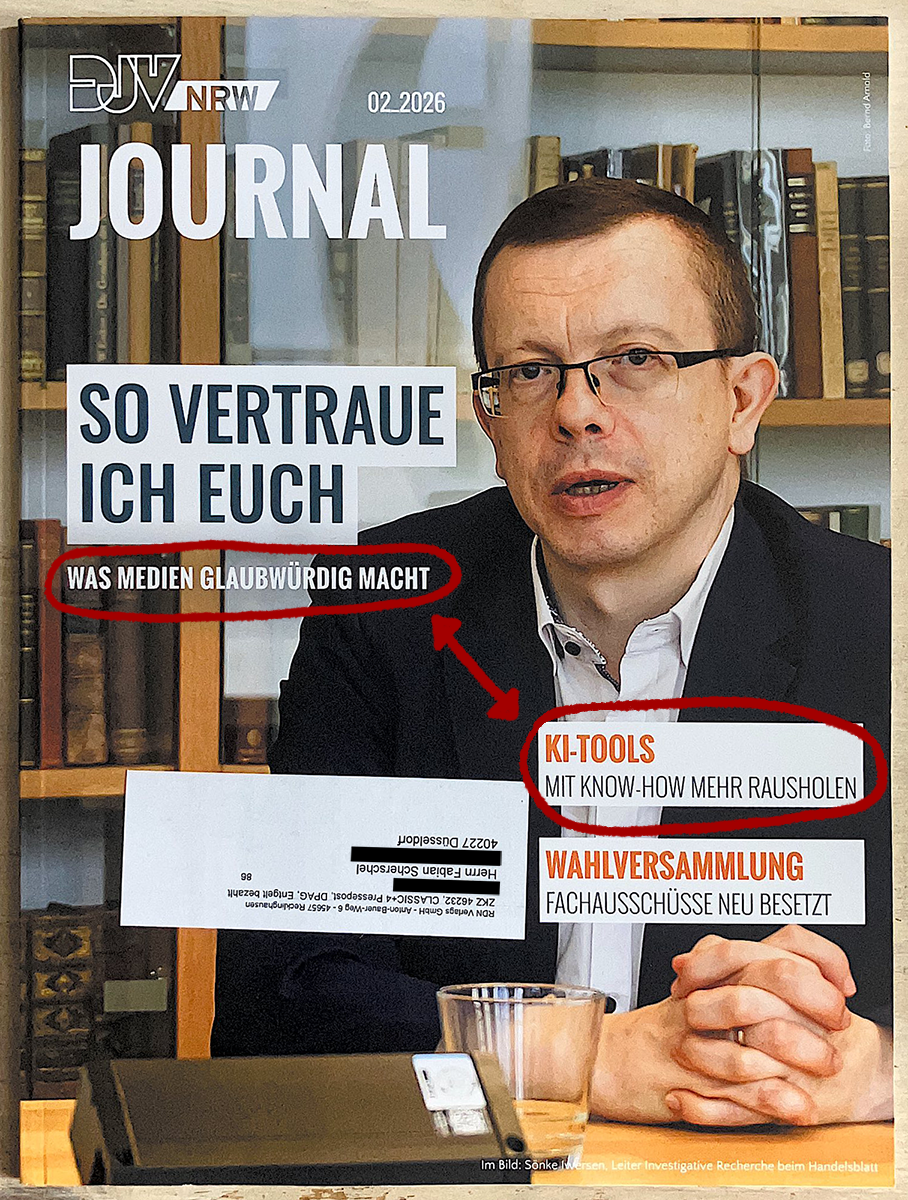
Das ist das Titelbild der aktuellen Ausgabe der Hausveröffentlichung des Landesverbandes Nordrhein-Westfalen der Journalisten-Gewerkschaft DJV, deren Mitglied ich bin. „Ich frage mich, was wir machen können, um den Altlasten-Medien wieder mehr Vertrauen in der Bevölkerung zu geben … Moment, ich hab’s! KI! Mehr KI-Nutzung in der Presse! Dann vertrauen uns die Menschen sicher wieder mehr!“
Die sehen es nicht. Sie sehen es einfach nicht. Und sie machen auch noch Werbung auf dem Titelblatt dafür, dass sie blind sind!
-
J.D. Vance bei Rogan über Epstein
Es ist schon ein bisschen witzig … nachdem die „Leitmedien“ jahrelang keine Ahnung hatten, was ein Podcast überhaupt ist, haben sie sich dann jahrelang über die Amateure und „Verschwörungstheorethiker“ lustig gemacht, die Podcasts produzieren. Und jetzt ist es schon so weit, dass die Leitmedien ihre Top-Stories aus Podcasts beziehen.
Auch schön:
Epstein soll vor Jahrzehnten einen Missbrauchsring betrieben haben, dem junge Frauen und Minderjährige zum Opfer fielen. Epstein hatte beste Kontakte in die High Society der USA und vieler anderer Länder. Er starb 2019 in seiner Gefängniszelle. Der Skandal war mit der Veröffentlichung der Ermittlungsakten wieder in die Schlagzeilen geraten.
Was ein Bullshit. Bis letztes Jahr haben die ehemaligen Leitmedien diese Geschichte ignoriert und als dumme Verschwörungstheorie hingestellt. „Wieder in die Schlagzeilen geraten“ mein Arsch. Bis zu dem Punkt als die Demokratische Partei in den USA die Epstein-Geschichte als Waffe gegen Trump entdeckt hat, hat das doch — auch hierzulande — niemanden in den Altlasten-Medien interessiert!
-
Die Schufa und ihre Test-Daten
Ich bin schon seit Jahrzehnten der Meinung, dass die Schufa verboten gehört. Wir machen immer viel Trara um Daten- und Verbraucherschutz in Deutschland, machen Gesetze und Verordnungen, aber am Ende kann eine Organisation wie die Schufa, die immer wieder wegen mangelndem Datenschutz, fehlerhaften Daten, fragwürdigem Geschäftsgebaren und sogar ungerechter Behandlung ganzer Bevölkerungsgruppen in die Kritik geraten ist, ungehindert weiter operieren. Ja, ihre Position und Quasi-Monopolstellung wird von Staat und Wirtschaft auch noch geschützt. Im Grunde wendet die Schufa ein gewisses finanzielles Risiko von — vor allem größeren — Unternehmen ab, welches dieses meist problemlos selbst tragen könnten. Und das Ganze auf Kosten normaler Bürger, die in den schlimmsten Fällen von Fehlern oder Missbrauch sogar ihre finanzielle Existenz verlieren können.
Das ist schon schlimm genug, wenn man vom Datenreichtum ausgeht, den die Schufa legalerweise ihr Eigen nennt. Aber jetzt stellt sich raus, dass bei der Schufa natürlich auch Daten liegen, die schon längst hätten gelöscht werden müssen. Überrascht das wirklich irgendwen?
Neben der „offiziellen“ Schufa-Datenbank gibt es noch eine zweite Sammlung, von der selbst viele Fachleute nichts wussten: „Historische“ Daten von Millionen Verbraucherinnen und Verbrauchern, veraltete Informationen, die Jahre zurückreichen und von denen die Betroffenen bislang annahmen, dass sie längst gelöscht seien.
Im europäischen Datenschutzrecht gibt es ein „Recht auf Vergessenwerden“, eine gesetzliche Verpflichtung, alte Daten nach einer bestimmten Zeit zu löschen. Wer seine Schulden einmal beglichen hat, der soll nicht immer wieder von seiner Vergangenheit eingeholt werden können. Trotzdem glaubt die Schufa, auch solche Daten dauerhaft speichern und verwenden zu dürfen.
So berechnet sie auf Wunsch von Unternehmenskunden, zum Beispiel Banken, die Zahlungsfähigkeit von Verbrauchern für einen bestimmten Tag in der Vergangenheit — aber nur testweise, wie sie betont. Diese Datentests seien aus ihrer Sicht nicht zulässig, sagt Ruth Janal, Expertin für Datenschutzrecht und Professorin an der Uni Bayreuth. „Historische Scores geben einen gewissen Einblick in die finanzielle Situation der betroffenen Personen in der Vergangenheit. Das geht die Vertragspartnerinnen der Schufa schlichtweg überhaupt nichts an.“
Alles ist rechtens, das ist hingegen die Kernbotschaft der Schufa. „Die Speicherung und Weiterverarbeitung von historischen Daten stützt sich insgesamt auf mehrere, sich gegenseitig ergänzende datenschutzrechtliche Erlaubnistatbestände“, heißt es in einer Antwort an NDR und SZ. Besonders Banken seien gesetzlich verpflichtet, die Aussagekraft von Scores zu gewährleisten — und deshalb sei „die Schufa gehalten, historische Daten zu Testzwecken zu speichern“.
→ Die Schattendatenbank der Schufa, Tagesschau
Na, wenn das nur „testweise“ ist, ist ja alles gut! Ich wette, wenn wer in deren Server einbricht und die Daten kopiert, dann zieht im darauffolgenden Strafverfahren die Entschuldigung, der Hacker habe die Daten nur „testweise“ mitgehen lassen, allerdings nicht…
-
Katys Neue Webseite
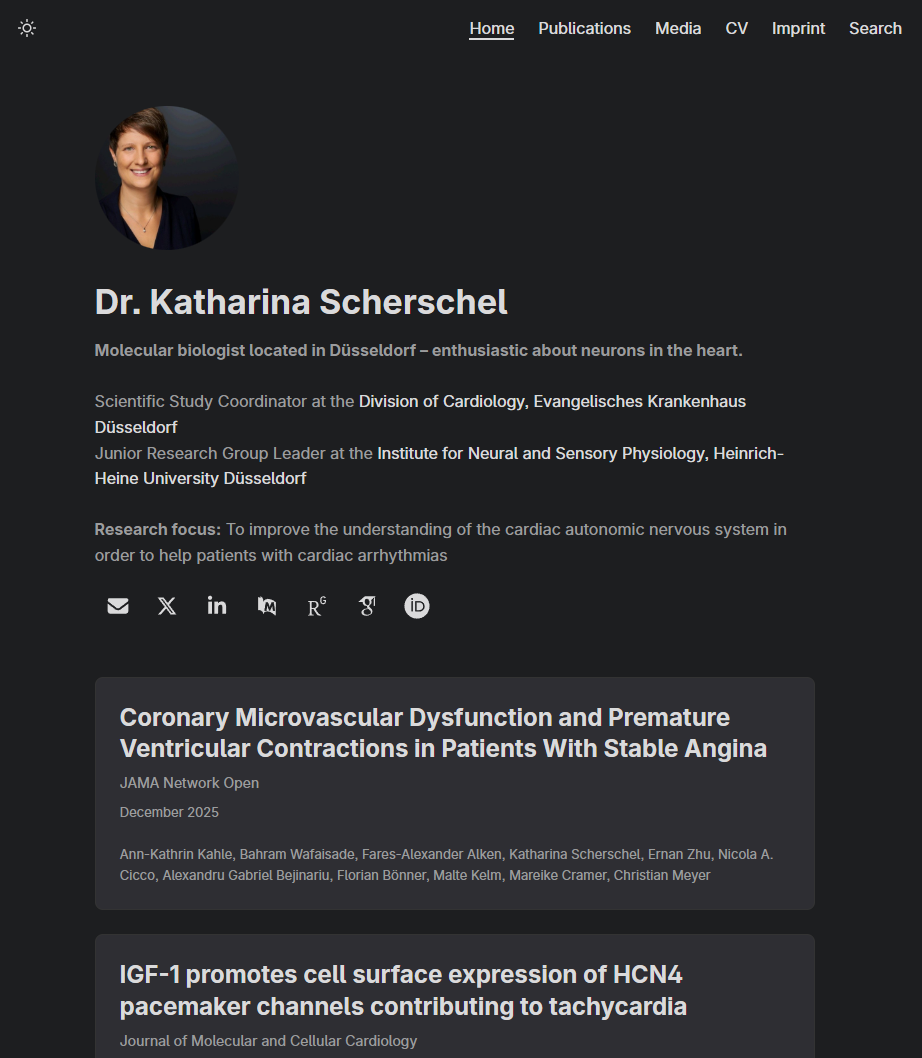
Nach einiger Entwicklungszeit und einer Menge Arbeit, habe ich gerade die neue Webseite meiner Frau online gestellt. Sie führt alle ihre wissenschaftlichen Publikationen und weitere Informationen zu ihrer Forschung auf: scherschel.science
Ich bin offensichtlich stolz — mehr auf meine Frau als auf die Webseite.
-
Deutsche Bahn Bordbistro: Schlimmer geht immer
Reisen mit der Deutschen Bahn macht keinen Spaß. Jeder, der das regelmäßig tut, weiß das. Reisen mit der Deutschen Bahn ist im besten Fall erträglich, öfter allerdings ist es eine Zumutung. Lärmende Kinder im Ruheabteil, Mitreisende die sich verhalten, als wären sie in einem Schweinestall aufgewachsen, und dazu die ständigen Verspätungen … entspannt Reisen geht anders.
Das einzige, was früher den Schmerz wenigstens etwas betäuben konnte, war das frischgezapfte Bier im Bordbistro. Natürlich wurde das dann erst mal abgeschafft. Und jetzt kommt’s noch besser: Jetzt gibt es auch zur Currywurst keine Pommes mehr. Der Grund? Klimapanik. Kann man sich nicht ausdenken, den Bullshit. Unglaublich.
Ich bin im Ruhrgebiet geboren. Für mich ist Currywurst / Pommes ein Kulturgut. Currywurst ohne Pommes?
-
30 Jahre heise online
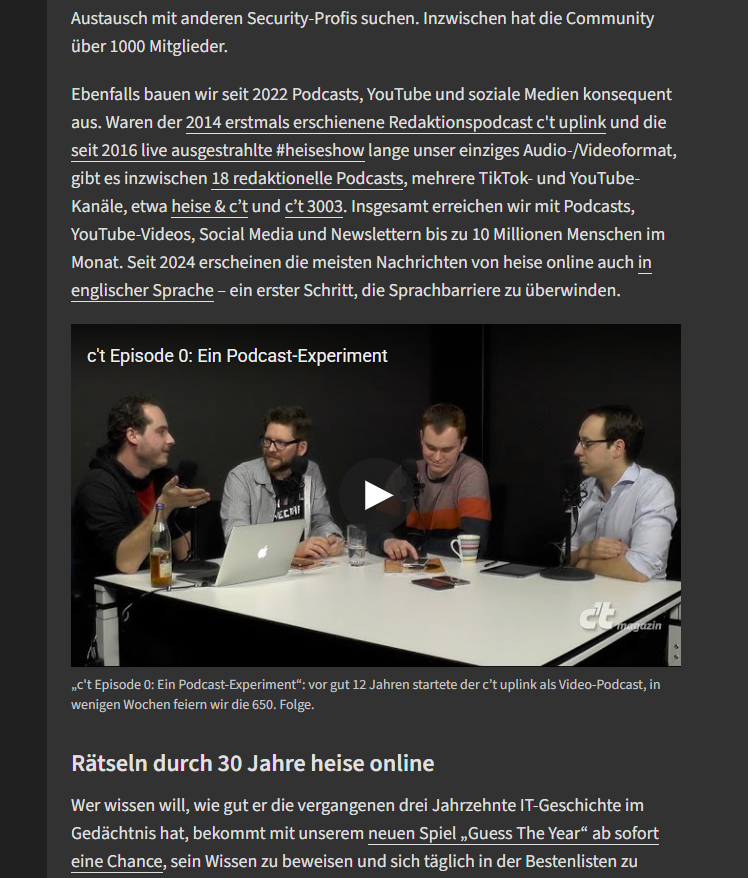
Mein ehemaliger Arbeitgeber heise online feiert heute sein 30-jähriges Jubiläum. Unglaublich, dass Leute im Journalismus nach so langer Zeit Online-News noch als etwas Neues, Unerprobtes betrachten. 😆
Herzlichen Glückwunsch, heise online! Lustigerweise bin ich sogar mit Bild im Jubiläumsartikel, obwohl ich nur sechs der dreißig Jahre an Bord war. Aber ich habe anscheinend Bleibendes hinterlassen. ☺️
→ 30 Jahre heise online – vielen Dank für das Vertrauen!, heise online
Am 17. April 1996 erschien der erste Eintrag auf der Webseite, die in den folgenden Jahren als der „heise-Newsticker“ bekannt werden sollte: eine Meldung über Sicherheitsprobleme von Java und JavaScript. Der c’t-Artikel war bereits einige Tage zuvor veröffentlicht worden. Die erste „echte“ News schrieb unser Kollege Jo Bager noch am selben Tag, er arbeitet noch heute für c’t.
-
Bramfels
Hamburg … echt … Wenn man sonst keine Probleme hat, außer der Frage, wie man einen random Stein benennt. 😅 „Uwe der Urzeitkoloss“ 🤣
Der Fund war vor wenigen Wochen bei Erdarbeiten für die künftige U5‑Haltestelle am Bramfelder Dorfplatz gemacht worden. In etwa sieben Metern Tiefe stieß ein Bagger auf den massiven Stein, der anschließend mit schwerem Gerät geborgen wurde. Nach Angaben des Geologischen Landesamts stammt der Findling aus der Saale‑Eiszeit und wurde vor rund 200.000 Jahren von Gletschern aus Skandinavien nach Norddeutschland transportiert.
Der „Bramfels“ ist nach Angaben der Umweltbehörde der viertgrößte bekannte Findling Hamburgs. Größer sind lediglich der „Alte Schwede“, der 1999 bei einer Elbvertiefung gefunden wurde, der Stein von Othmarschen, der 1998 den Bau der vierten Elbtunnelrohre störte, sowie der Herzog‑Otto‑Stein, der 2001 beim Bau der Harburg Arcaden entdeckt wurde. Der nun vergebene Name geht auf einen öffentlichen Aufruf der Umweltbehörde, der Verkehrsbehörde, des Bezirksamts Wandsbek sowie der Hochbahn zurück. Über soziale Medien die Hamburger eingeladen worden, Namensvorschläge einzureichen. Hunderte Ideen gingen ein – von Bezügen zum berühmten „Alten Schweden“, wie „Junger Schwede“ oder „Kluge Norwegerin“, über regionale Wortspiele, wie „Bramscher Brocken“, bis zu eher humorvoll gemeinten Vorschlägen, etwa „Uwe der Urzeitkoloss“.
-
Deutschland jetzt weltweit Nummer Vier bei Rüstungs-Exporten
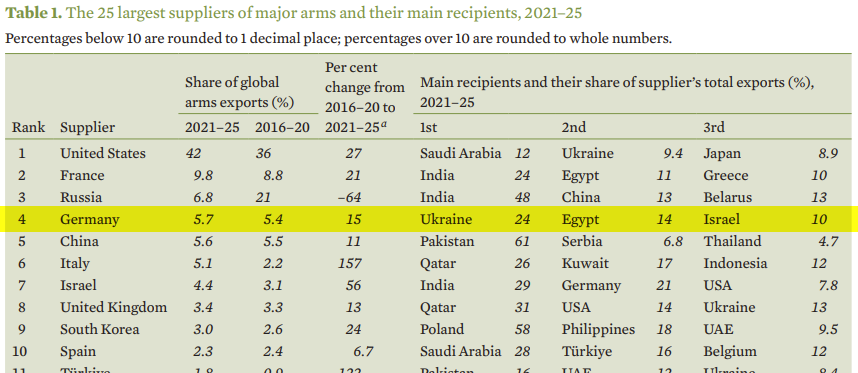
Laut dem neuesten Bericht über internationale Waffenlieferungen des Stockholm International Peace Research Institute, hat Deutschland im vergangenen Jahr China überholt und ist damit zum viertgrößten Waffenexporteur der Welt geworden. Die deutschen Waffenexporte in den Jahren 2021–2025 sind im Vergleich zum Zeitraum 2016–2020 um 15% gestiegen. Damit steht Deutschland kurz davor, Russland zu überholen und den dritten Platz hinter den USA und Frankreich einzunehmen. 24% der deutschen Waffenexporte gehen in die Ukraine, 14% nach Ägypten und 10% nach Israel.
Das ist äußerst enttäuschend, besonders wenn man die Geschichte unseres Landes berücksichtigt.
-
Redaktion der Kölnischen Rundschau wird eingestampft
Der Heinen-Verlag stellt die Kölnische Rundschau und die Bonner Rundschau ein. Jedenfalls als eigenständiges journalistisches Produkt. Was bleibt, sind die „Marken”. Mit anderen Worten: man veräppelt die Leser.
Der DJV-NRW berichtet:
Erst gestern hatte die Belegschaft der Kölnischen Rundschau eine kurzfristige Einladung zur Belegschaftsversammlung erhalten, auf der ihnen heute mitgeteilt wurde, dass sie alle ihre Kündigung erhalten, bis Ende März weiterarbeiten sollen, um dann freigestellt zu werden. Die Marke „Kölnische Rundschau“ — ebenso die Marke „Bonner Rundschau“ — sollen erhalten bleiben und werden künftig vom „Kölner Stadtanzeiger“ produziert. Eine eigenständige Rundschau-Lokalredaktion wird es nicht mehr geben.
Der Heinen-Verlag zieht nach 80 Jahren einen Schlussstrich unter seine publizistischen Aktivitäten. Diese hatten mit der ersten Ausgabe der Kölnischen Rundschau am 19. März 1946 begonnen. Der Heinen-Verlag gibt auch seinen 50-Prozent-Anteil an der Rheinischen Redaktionsgemeinschaft (RRG) in Köln an DuMont ab. Die RRG produziert seit 2014 für die Rundschau und den Kölner Stadt-Anzeiger die gemeinsamen Umlandausgaben. Bereits 1999 hatte DuMont das Verlagsgeschäft der Rundschau übernommen.
Der DJV-NRW appelliert an das Medienhaus DuMont, seiner publizistischen Verantwortung gerecht zu werden und für Nordrhein-Westfalens größte Stadt eine zweite unabhängige Lokalredaktion zu erhalten. „Wo die Konkurrenz fehlt, leidet die Qualität und die Medien- und damit Meinungsvielfalt“.
Die Meinungsvielfalt leidet nicht. Sie ist nicht mehr gegeben, wenn es nur eine Zeitung gibt.
-
Forstamt Speranza
Ein Logo für meine ARC-Raiders-Gruppe:
-
Fefe langsam auf dem Wege der Besserung
Seit der Kult-Blogger der deutschen Tech-Szene, Felix „Fefe“ von Leitner, im Mai 2025 plötzlich aus dem Netz verschwunden war, vermissen viele Leser seine charakteristischen Kommentare zu den Nachrichten des Tages. Zwischenzeitlich hatten wir erfahren, dass Fefe einen Schlaganfall erlitten hatte.
Am 6. Dezember hatte Fefe dann anscheinend tatsächlich einen neuen Eintrag auf seinem Blog veröffentlicht.
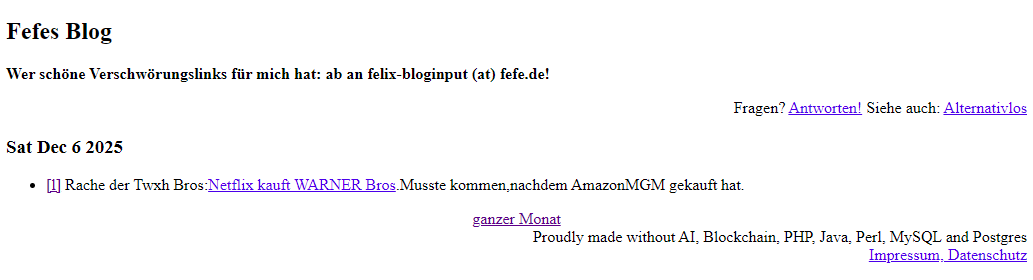
Seitdem herrscht allerdings wieder Funkstille. Auch auf der deutschen Hacker-Konferenz 39C3 in Hamburg wurde Fefe anscheinend von vielen vermisst.
Viele Grüße und ein großes Dankeschön für die vielen lieben Genesungswünsche und Weihnachtsgrüße soll ich von Fefe ausrichten.
Der Gipfel ist überwunden, aber der Weg bleibt steinig, sagt er. Allen auf dem #39c3 wünscht er viel Spaß!
— Özgür Kesim
Fefes fehlende Blog-Einträge haben offensichtlich so ein so großes Loch in die deutsche Blogger-Szene gerissen, dass sich auf Reddit nun in seiner Abwesenheit eine Community von Leuten zusammengefunden hat, die den Stil seines Blogs tagesaktuell imitieren: /r/fefe_blog_interim
-
Schnee
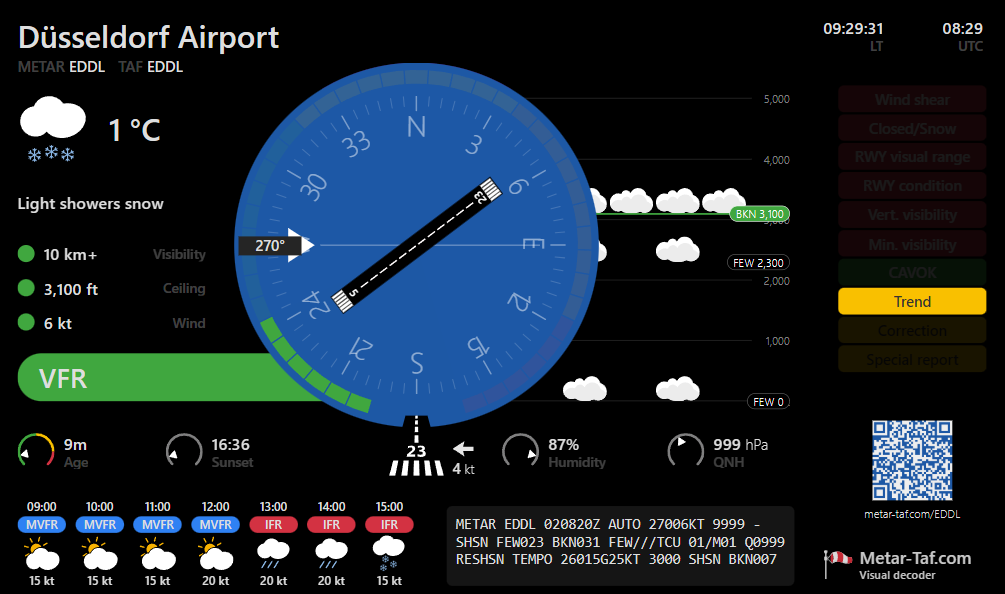 Schnee am EDDL
Als wir heute Morgen aufwachten, war die Welt in Weiß gehüllt. Es hatte geschneit. Wie es hier in Westdeutschland schon fast Tradition ist, hatten wir keine weiße Weihnacht, sondern stattdessen Schnee Anfang Januar. Das ist schon seit Jahrzehnten so, und tatsächlich schneit es etwa alle zwei oder drei Jahre Anfang Januar. Wenn es hier schneit, dann normalerweise Anfang Januar.
Die Presse erzählt uns natürlich seit über 25 Jahren, dass Kinder nie wieder Schnee sehen werden. Aber das erweist sich für eine Generation nach der anderen als falsch. Wenn ich gerade aus meinem Fenster schaue, sehe ich mehrere Kinder, die fröhlich einen Schneemann bauen. Es scheint fast so, als wären die meisten dieser Vorhersagen völliger Blödsinn. 🤔
→ Abonniere den RSS-Feed dieses Blogs