
 Moin! Ich bin Fab, freier Journalist, Podcaster und angehender Romanautor und dies ist meine Webseite. Hier findet ihr meine Gedanken zu vielen unterschiedlichen Themen, von Technik bis zu Politik und allem anderen, was mich sonst noch so interessiert. Zusätzlich findet ihr hier auch Software, die ich entwickelt habe.
Diese Website wird mit einem statischen Webseiten-Generator erstellt und enthält keinerlei dynamischen Elemente. Ich verwende kein JavaScript, es gibt keine Werbung und meine Seite setzt auch keine Cookies in eurem Browser. Das Tracking beschränkt sich auf die Daten, die mein Hosting-Anbieter erhebt.
Wenn euch die Inhalte hier gefallen und ihr meine Arbeit unterstützen wollt, könnt ihr ein freiwilliges Blog-Abo abschließen — mehr Informationen dazu im Impressum.
Neueste Blog-Einträge
-
F/X 4.2.1 Changelog
Ich habe eine neue Version der Webseite hochgeladen. Sie enthält die folgenden Verbesserungen:
- Auf der Startseite werden nun mehr Einträge angezeigt.
- Das Layout des Beschreibungstextes für Links wurde korrigiert.
-
Maldon-Salz kommt zum Teil aus dem deutschen Bergbau
Es gibt weniger was mich mehr amüsiert als Hipster-Salz zum Kochen. Das ist eine der dümmsten Erfindungen überhaupt. Salz ist NaCl. Das gibt in verschiedenen Formen, die sich dadurch unterscheiden, wie groß die Salzkristalle sind, aber es ist alles NaCl. Meersalz, Steinsalz, rosa Salz, schwarzes Salz, Salz aus dem Himalaya … alles NaCl. Den Unterschied machen allein die Verunreinigungen. Ich habe nie verstanden, warum man irgendein Salz kaufen sollte, das nicht das billigste, reinste Speisesalz ist. Man löst es sowieso auf, warum sollte also die Größe der Kristalle eine Rolle spielen? Und ich verstehe nicht, wie Verunreinigungen aus dem Himalaya oder aus irgendeinem Ozean oder irgendwelche anderen winzigen Spurenelemente, welche die Farbe der Kristalle verändern, irgendwelche geschmacklichen oder gesundheitlichen Vorteile haben sollen. Das ist reiner Bullshit.
Weshalb mich dieser Artikel, der gestern im britischen Observer erschienen ist, auch so zum Lachen gebracht hat. Wie sich herausstellt, mischt „Maldon Sea Salt“ — eine der beliebtesten und teuersten Marken für „handwerklich hergestelltes Salz“ — Steinsalz, das in Deutschland vom Industriekonzern K+S abgebaut wird, unter sein kostbares Meersalz. Die bezeichnen das als „Filtrierungsprozess“, aber das ist genauso dumm wie die eigentliche Idee, überhaupt „handwerklich hergestelltes Salz“ zu verkaufen. Die mischen einfach beide Salz-Arten zusammen, weil der Prozess Meersalz herzustellen aufwändiger ist und man am Ende eh nur NaCl und NaCl zusammenkippt, damit NaCl rauskommt. Wie dieser Mist zu „einer der beliebtesten handwerklichen Marken Großbritanniens“ werden konnte, ist mir ein Rätsel.
In England ist Maldon-Salz ca. zwölf Mal so teuer wie normales Tafelsalz, in Deutschland ist es noch schlimmer. Maldon Sea Salt Flakes kosten in Deutschland €27,92 / kg. Normales Tafelsalz kostet im Supermarkt €0,30 / kg. Maldon-Salz ist also fast hundert Mal so teuer.
Maldon hat auf Anfrage des Observer erklärt, „dass seine Etikettierung und sein Werbematerial, in denen das Produkt als »100 % Meersalzflocken« beschrieben wird, korrekt sind. Das Unternehmen vertritt die Ansicht, dass Steinsalz einst in prähistorischen Meeren vorkam und sich nicht von Meersalz unterscheidet. Es handelt sich schlichtweg um uraltes Meersalz.“ Mit anderen Worten: NaCl ist NaCl. Warum verkaufen die ihr NaCl aus Essex dann für den dreißigfachen Preis, wenn es anscheindend mit billigem deutschen Industriesalz aufgestockt wird? Ach ja … weil sie es können. 🤨
-
Webseite 4.2: Aktualisierte Podcast-Funktionen
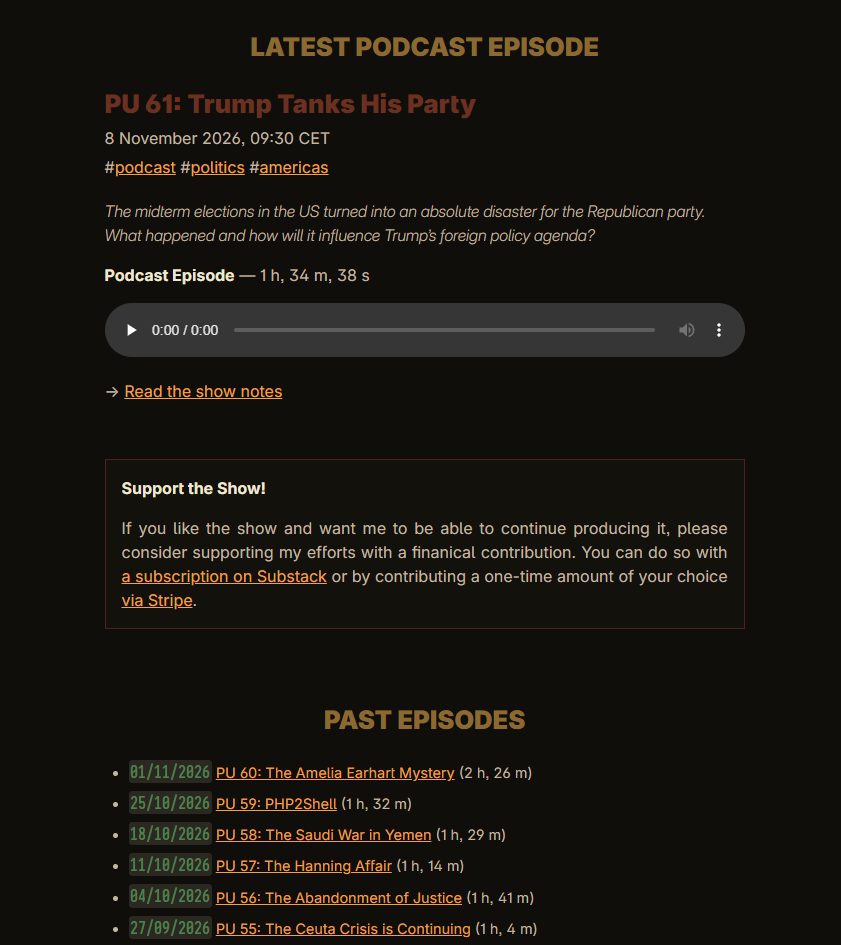
Ich habe einige Anpassungen vorgenommen, damit meine Blog-Software jetzt den Podcast-Feed für meinen Podcast PUNCHING UPWARDS selbst erstellen kann. Die Audiodateien werden weiterhin bei Substack gehostet, aber ich bin jetzt bei der Erstellung des Feeds und für die Show Notes nicht mehr auf Substack angewiesen. Dadurch konnte ich den Podcast-Feed modernisieren und an die Standards von Podcasting 2.0 anpassen. Dazu gehört ein
<podcast:value>-Tag, das auf eine neue Seite bei Stripe verweist, über die Hörer die Sendung finanziell mit einem einmaligen Geldbetrag unterstützen können, was über eine Vielzahl von Zahlungsdiensten abgewickelt werden kann. Dieser Link sollte direkt aus den meisten modernen Podcast-Apps heraus funktionieren.Ich habe diese Gelegenheit auch genutzt, um die Seite mit der Episodenübersicht zu verbessern und sie optisch ansprechender und übersichtlicher zu gestalten:
-
Einseitige Berichterstattung an der Wahrheit vorbei
Schlagzeile bei der Deutschen Welle: US Republicans derail push to impeach Defense Secretary Pete Hegseth (US-Republikaner vereiteln Bestrebungen, Verteidigungsminister Pete Hegseth anzuklagen). Im Artikel steht:
US House Republicans voted on Tuesday to effectively block an impeachment bid against US Defense Secretary Pete Hegseth, handing a victory to President Donald Trump as his administration reels from last week's midterm defeat […] Massie is one of the few prominent Republicans who is also an outspoken Trump critic. The Kentucky congressman accuses the US defense secretary of waging the war illegally and without congressional approval […] The US House of Representatives has now voted 211 to 204 to refer the initiative to the Republican-led House Judiciary Committee for further consideration.
Übersetzt:
Die Republikaner im US-Repräsentantenhaus stimmten am Dienstag dafür, ein Amtsenthebungsverfahren gegen US-Verteidigungsminister Pete Hegseth faktisch zu blockieren, und bescherten Präsident Donald Trump damit einen Sieg, während seine Regierung noch unter der Niederlage bei den Zwischenwahlen der vergangenen Woche leidet […] Massie ist einer der wenigen prominenten Republikaner, die sich zudem als ausgesprochene Trump-Kritiker profilieren. Der Kongressabgeordnete aus Kentucky wirft dem US-Verteidigungsminister vor, den Krieg illegal und ohne Zustimmung des Kongresses zu führen […] Das US-Repräsentantenhaus hat nun mit 211 zu 204 Stimmen beschlossen, den Antrag zur weiteren Prüfung an den von den Republikanern geführten Justizausschuss des Repräsentantenhauses zu verweisen.
Das ist wirklich schlechte Berichterstattung. Entweder wurde da aus Faulheit überhaupt nicht recherchiert oder, meiner Meinung nach wahrscheinlicher, absichtlich an der Warheit vorbei geschrieben.
Wie es wirklich war, erklärt zum Beispiel Slate: Thomas Massie hat als einziger Republikaner für das Impeachment gestimmt, alle anderen dagegen. Aber bei den Demokraten haben 11 Abgeordnete nicht abgestimmt. Das Impeachment wurde mit 211 zu 204 Stimmen abgelehnt. Rechne mal nach. Das bedeutet, die Demokraten sind Schuld, dass Hegseth immer noch Kriegsminister ist. Das ist kein Zufall. Die permanente Bürokratie in Washington (oder der deep state, wie die Amis das nennen) war und ist für diesen Krieg. Und das schließt die Demokratische Partei mit ein. Offensichtlich.
-
RSS-Feed Repariert
Bei der Planung eines zukünftigen Updates dieser Webseite ist mir aufgefallen, dass der RSS-Feed des Blogs nicht richtig funktionierte. Beim Versuch, das Problem zu beheben, bin ich auf eine Reihe von unterschiedlichen Fehlern gestoßen. Nachdem ich diese, verteilt über zwei neue Versionen meiner Blog-Software, gefixt habe, müsste der Code zur Feed-Erzeugung nun eigentlich ordnungsgemäß funktionieren.
Falls ihr weitere Fehler entdeckt, schreibt mir bitte eine E-Mail (siehe Footer der Seite).
-
Blog-Tags neu organisiert
Wie ihr vielleicht bemerkt habt, stelle ich nach wie vor ältere Inhalte auf das Blog, die bei der Umstellung auf Version 4 der Seite untergegangen sind. Dieser Prozess ist noch im Gange und wird auch noch eine Weile beanspruchen. In der Zwischenzeit habe ich die Anzahl der Tags, die ich für Beiträge verwende, drastisch reduziert, um die Navigation auf dem Blog zu vereinfachen. Ich hoffe, das funktioniert gut. Falls ihr Anmerkungen dazu habt, nutzt bitte die E-Mail-Adresse, die im Footer der Seite angegeben ist.
-
→ Veraltete Firmware: Rewe und Edeka – Deutscher Supermarkt meldet 50-Grad-Attacke auf Kühlschränke, Welt
SCHLIESST EURE KÜHLSCHRÄNKE NICHT ANS INTERNET AN!!! Man muss wirklich kein Genie sein, um das zu erkennen. Jesus, Maria!
-
Was zu den Midterms wichtig ist
Ach, die Tagesschau … Was zu den Midterms wichtig ist? Nichts. Rein gar nichts. Die Kriege gehen weiter, die anti-EU-Außenpolitik auch. Und was soll uns sonst betreffen? Wie die Amis ihr eigenes Land regieren, kann euch doch egal sein. Ihr würdet doch eh nie da leben wollen, so abfällig, wie ihr immer über das Land und seine Bewohner schreibt. Also … who gives a fuck about the midterms?
-
→ Sicherheitsspezialist verlässt resigniert PHP-Security-Team, heise online
Relevanter blast from the past: 2006 verlässt PHP-Sicherheitsspezialist Stefan Esser frustriert das PHP-Security-Team, weil er es für unmöglich hält, PHP von innen heraus sicher zu machen. Sobald man Kritik übe, werde man geschasst. Das ist genau die Art von Projektkultur, die krassen Sicherheitslücken führt, die jahrzehntelang unentdeckt im Projekt rumdümpeln. Im Jahr 2004 hatte Esser eins der grundlegenden Probleme hinter den Sicherheitslücken aus PHP2Shell an das PHP-Projekt gemeldet.
-
Joy Club geht wegen kritischem PHP-Update offline
Joy Club, die größte deutsche Community für Gelegenheitssex hat wegen eines kritischen PHP-Updates kurzerhand die eigene Seite komplett offline genommen.
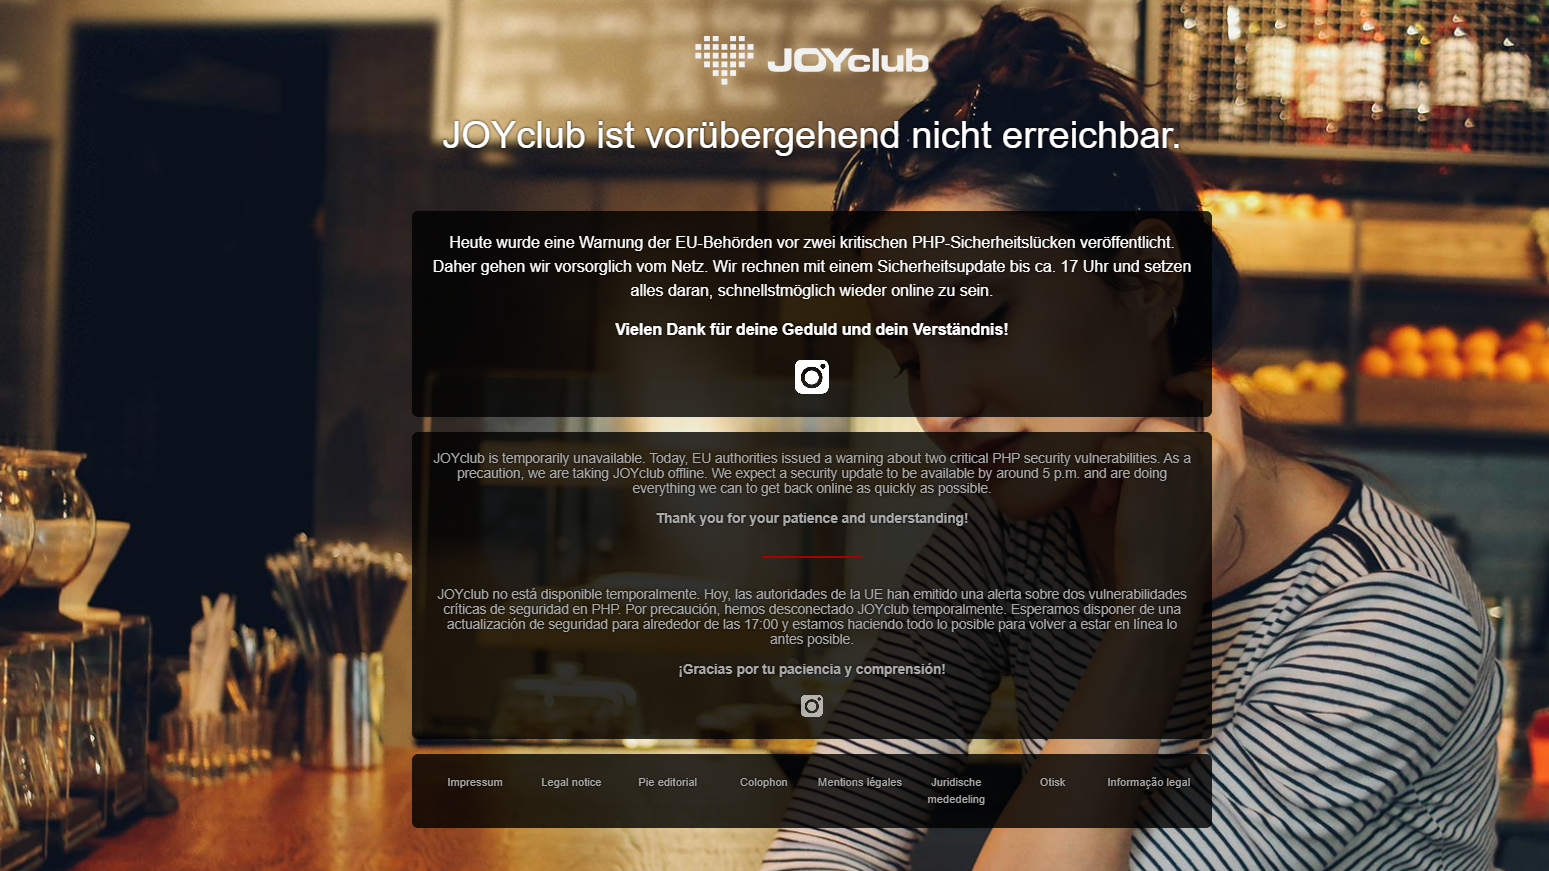
Das PHP-Notfall-Update soll zwei kritische Sicherheitslücken (CVE-2026-109618 und CVE-2026-109619) beheben. Über die Lücken soll sich beliebiger Schadcode aus dem Netz ausführen lassen — also das Worse-Case-Szenario für einen Server-Admin.
Heise will die Details zu den Schwachstellen um 16:00 Uhr veröffentlichen, wenn auch der Patch verfügbar ist.
Update // 16:01 CEST:
heise online hat mittlerweile Details zu dem Sicherheitsproblem veröffentlicht, das auch unter dem Namen „PHP2Shell“ bekannt ist:
Die erste der beiden Schwachstellen mit dem gemeinsamen Namen php2shell ist CVE-2026-109618 (CVSS 9.2, kritisch). Sie lauert in der Speicherverwaltung der Skriptsprache. Sie ist ausnutzbar, wenn einige Vorbedingungen erfüllt sind und das in der PHP-Konfigurationsdatei eingestellte Speicherlimit (Direktive: memory_limit) anschlägt. Dann erzeugt die Sprache einen Ausführungsfehler – und sollte eigentlich alle Überbleibsel des fehlerhaft ausgeführten Skripts im Speicher wegräumen.
Ist jenes jedoch über ein vom Angreifer passend zurechtgebasteltes Upload-Formular oder eines mit besonders geschickt verschachtelten Arrays gestolpert, kommt PHP beim Aufräumen dieser Überreste aus dem Tritt. Das Resultat: Angreifer können Speicher auslesen, freigeben und eigenen Schadcode im Nutzerkontext des Webservers ausführen.
Ein zweiter Fehler fand sich im Error-Handling, also der Verarbeitung von Skriptfehlern. Um CVE-2026-109619 (CVSS 9.2, kritisch) erfolgreich auszunutzen, benötigt ein Angreifer neben ähnlichen Vorbedingungen wie bei CVE-2026-109618 mindestens zwei HTTP-Anfragen. Die erste erzeugt einen instabilen Zustand in PHPs Fehlerverwaltung, die zweite nutzt diesen aus. Dabei sind jedoch nicht alle „fatal errors“, also Fehler, die zum Skriptabbruch führen, ausnutzbar.
Die Sicherheitslücken haben mittlerweile auch einen eigenen Wikipedia-Eintrag.
-
→ Ministerium unterläuft Panne beim Gesetz zur Tabaksteuer, Tagesschau
Es kommt wegen der fortschreitenden Verdummung der deutschen Gesellschaft ja eigentlich gar nicht mehr vor, dass man irgend eine geschäftliche Interaktion mit einem Unternehmen hat, die ohne Probleme abläuft. Jedenfalls, wenn diese nicht komplett automatisiert abläuft. Irgendwo mach immer jemand einen blöden Fehler und man muss garantiert mindestens einmal per E-Mail oder Telefon nachfragen, bevor etwas funktioniert. Dieser Zustand hat lange die Regierung erreicht. Heute: Ups! Gesetz aus Versehen Monate zu früh in Kraft getreten. Unternehmen sollen Steuern zahlen, obwohl das Finanzamt diese noch gar nicht verbuchen kann. Da haben wohl wieder ein paar Beamte ihr Hirn durch KI ersetzt.
-
→ Die Zeit verurteilt angedrohte Durchsuchung der Redaktion, Die Zeit
Holy shit! Die Staatsanwaltschaft Hamburg und das LKA sind bei der Zeit aufgeschlagen und haben eine Durchsuchung der Redaktion angedroht. Daraufhin hat Die Zeit gezwungenermaßen Aufnahmen herausgegeben, die bei der Produktion eines Podcasts zum Fall Christina Block gemacht wurden. Das LG Hamburg, das diesen Prozess gerade verhandelt, will die Aufzeichnung angeblich haben, um die Glaubwürdigkeit von Zeugen zu überprüfen. Und damit wollen die einen solch massiven Eingriff in die Pressefreiheit rechtfertigen? Wer auch immer das abgesegnet hat, muss echt noch mal über die Verhältnismäßigkeit dieser Maßnahme nachdenken.
→ Alle Blog-Beiträge lesen oder den RSS Feed des Blogs abonnieren